Sicherheitsmaßnahmen sind gewachsen, aber nicht systematisch bewertet.
Lösungen / 02 / Informationssicherheit & Compliance
Informationssicherheit, die im Alltag funktioniert.
Risiken verstehen. Verantwortung klären. Maßnahmen wirksam verankern.
Sicherheits- und Compliance-Anforderungen müssen zu Ihren Abläufen passen. NALVRA unterstützt bei der Bewertung technischer Risiken, beim Aufbau wirksamer Sicherheitsstrukturen und bei der sicheren Einführung neuer Technologien.
Für wen wir das tun
Für Geschäftsführungen, IT-Leitungen und Informationssicherheitsverantwortliche, die gewachsene Sicherheitsstrukturen bewerten und gezielt weiterentwickeln möchten.
Informationssicherheitsstrategie
Übersicht zur betrachteten Ausgangslage und wesentlichen Lücken
Ihre Ausgangslage
Wenn Schutzbedarf und Maßnahmen nicht zusammenpassen.
Wir helfen, kritische Prozesse und Systeme zu identifizieren, Verantwortlichkeiten zu definieren und Sicherheitsmaßnahmen nach Wirkung und Aufwand zu priorisieren. Informationssicherheit ist ein eigenständiges Angebot – auch ohne KI-Projekt.
- Sicherheitsmaßnahmen sind gewachsen, aber nicht systematisch bewertet.
- Verantwortlichkeiten und Nachweise sind nicht klar dokumentiert.
- Neue Technologien sollen kontrolliert eingeführt werden.
Klarheit über Handlungsbedarf
Geschäftskritische Informationen, Prozesse und Abhängigkeiten sichtbar machen. Maßnahmen nach ihrer Bedeutung für Ihren Betrieb einordnen.
Verantwortung mit Struktur
Zuständigkeiten, Entscheidungen und Nachweise so organisieren, dass Informationssicherheit im Arbeitsalltag gepflegt werden kann.
Nachvollziehbare Umsetzung
Aus Befunden konkrete Arbeitspakete und Prüfkriterien ableiten. Fortschritt und verbleibende Risiken werden für Verantwortliche verständlich dokumentiert.
Was wir konkret beitragen
Von Risiko zu konkreten Maßnahmen.
Diese Bausteine passen wir an Ihr Vorhaben an.
Informationssicherheitsstrategie
Wir verbinden Geschäftsziele und Schutzbedarf mit einer umsetzbaren Sicherheitsplanung. Dazu gehören Geltungsbereich, Verantwortlichkeiten, wesentliche Abhängigkeiten und ein priorisierter Weg zur Weiterentwicklung.
ISO-27001-Beratung & ISMS-Unterstützung
Beim Aufbau oder der Weiterentwicklung eines Informationssicherheitsmanagementsystems unterstützen wir bei Prozessen, Richtlinien, Risikobeurteilungen und Nachweisen. Bestehende Arbeitsweisen werden einbezogen; eine unabhängige Zertifizierung ist ein gesonderter Vorgang.
NIS2-Readiness
Wir unterstützen dabei, die Ausgangslage und mögliche Lücken in Organisation und Technik zu erfassen. Die Einordnung anwendbarer Anforderungen erfolgt mit den zuständigen Fachleuten; daraus werden passende Maßnahmen und Nachweisaufgaben abgeleitet.
Risikobewertungen & Security Assessments
Ein abgestimmter Prüfumfang legt fest, welche Systeme, Dokumente und Prozesse betrachtet werden. Befunde beschreiben Ausgangslage, mögliche Auswirkungen, Priorität und empfohlene nächste Schritte mit nachvollziehbarer Begründung.
KI-Governance & AI Risk Management
Wir helfen, KI-Anwendungen, Datenquellen, Verantwortliche und Einsatzgrenzen zu erfassen. Freigaben, zulässige Nutzung, menschliche Kontrolle und der Umgang mit Änderungen werden passend zum jeweiligen Anwendungsfall gestaltet.
Sicherheitsarchitektur & Umsetzung
Aus Anforderungen entstehen konkrete technische Entscheidungen: Identitäten und Rechte, getrennte Umgebungen, sichere Schnittstellen, Protokollierung sowie Wiederherstellung. Die Umsetzung wird mit Ihrem IT-Team und beteiligten Dienstleistern abgestimmt.
Konkrete AnwendungsbeispieleSo könnte es in der
So könnte es in der
Praxis aussehen.
Illustrative Projektszenarien zeigen mögliche Ansätze. Sie sind keine dokumentierten Kundenreferenzen.
Ein gewachsenes Sicherheitskonzept ordnen.
Die Ausgangslage
Sicherheitsmaßnahmen sind über Jahre entstanden. Dokumentation, Wiederherstellungsabläufe und Zuständigkeiten liegen bei unterschiedlichen Personen; ein gemeinsames Bild der wichtigsten Risiken fehlt.
Ein möglicher Ansatz
Eine Bestandsaufnahme könnte kritische Geschäftsprozesse, Systeme, Dienstleister und vorhandene Nachweise zusammenführen. Anschließend werden Risiken bewertet und Maßnahmen mit Verantwortlichen sowie Prüfkriterien geplant.
Mögliches Ergebnis
Angestrebtes Ergebnis ist eine belastbare Arbeitsgrundlage für die Sicherheitsplanung: sichtbare Lücken, begründete Prioritäten und vereinbarte Zuständigkeiten statt einer ungewichteten Maßnahmenliste.
Eine interne Wissensassistenz kontrolliert einführen.
Die Ausgangslage
Ein Fachbereich möchte vertrauliche Dokumente mit KI durchsuchen. Unklar ist, welche Daten verarbeitet werden dürfen, wer Ergebnisse einsehen kann und wie Fehlantworten behandelt werden.
Ein möglicher Ansatz
Für einen begrenzten Pilot könnten Datenklassen, Zugriffsrollen, Anbieterbedingungen und mögliche Fehlanwendungen geprüft werden. Ein Nutzungskonzept legt erlaubte Quellen, menschliche Prüfung und den Umgang mit Vorfällen fest.
Mögliches Ergebnis
Ziel ist eine dokumentierte Entscheidung über den passenden Einsatzrahmen. Technische und organisatorische Voraussetzungen sind vor einer breiteren Freigabe nachvollziehbar beschrieben und prüfbar.
Sicherheitsnachweise in den Arbeitsalltag bringen.
Die Ausgangslage
Kunden fragen nach Informationssicherheit. Einzelne Richtlinien existieren, aber Risiken, regelmäßige Überprüfungen und die Durchführung vereinbarter Maßnahmen werden uneinheitlich festgehalten.
Ein möglicher Ansatz
Ein abgestimmter ISMS-Aufbau könnte den Geltungsbereich klären und vorhandene Abläufe mit Risikomanagement, Verantwortlichkeiten und Nachweisführung verbinden. Regelmäßige Überprüfungen werden in bestehende Arbeitsroutinen eingeordnet.
Mögliches Ergebnis
Angestrebt wird ein pflegbares Managementsystem, dessen dokumentierte Regeln und tatsächliche Durchführung zusammenpassen. Eine mögliche Zertifizierung wird separat mit einer zuständigen unabhängigen Stelle geplant.
Sicherheit als laufender Prozess
Technik, Organisation und Nachweise verbinden.
Informationssicherheit wird tragfähig, wenn Schutzbedarf, konkrete Umsetzung und regelmäßige Überprüfung miteinander verbunden sind.
01Schutzbedarf
Welche Informationen und Prozesse sind für den Geschäftsbetrieb besonders wichtig?
02Verantwortung
Wer entscheidet, wer setzt um und wer prüft die Durchführung?
03Maßnahmen
Welche technischen und organisatorischen Verbesserungen adressieren die erkannten Risiken?
04Nachweise
Woran erkennen die Verantwortlichen, ob vereinbarte Maßnahmen tatsächlich wirken?
Schematisches Vorgehensmodell. Prüfumfang und anwendbare Anforderungen werden für Ihr Unternehmen gesondert eingeordnet.
Ein nachvollziehbares VorgehenVom ersten Gespräch
Vom ersten Gespräch
zum kontrollierten Ergebnis.
Jede Phase schafft eine Grundlage für die nächste Entscheidung. Leistungsumfang, Zuständigkeiten und Abnahme werden vor der Umsetzung vereinbart.
- 01
Ausgangslage bewerten
Wir klären Ziele und Geltungsbereich, sichten vorhandene Unterlagen und sprechen mit den Verantwortlichen. Betrachtete Systeme und erlaubte Prüfhandlungen werden vorab festgelegt.
Möglicher LiefergegenstandAbgegrenzte Bestandsaufnahme mit offenen Fragen - 02
Risiken priorisieren
Befunde werden anhand ihrer möglichen Auswirkungen auf den Geschäftsbetrieb eingeordnet. Gemeinsam bestimmen wir sinnvolle Maßnahmen und dokumentieren die Entscheidungsgrundlage.
Möglicher LiefergegenstandPriorisiertes Risikobild und Maßnahmenplan - 03
Maßnahmen umsetzen
Wir unterstützen organisatorische und technische Verbesserungen im vereinbarten Umfang. Zuständigkeiten, Nachweise und notwendige Änderungen werden mit den beteiligten Teams abgestimmt.
Möglicher LiefergegenstandUmgesetzte Arbeitspakete mit Verantwortlichkeiten - 04
Wirksamkeit überprüfen
Wir prüfen anhand vereinbarter Kriterien, ob Maßnahmen ihren Zweck erfüllen. Verbleibende Lücken, geänderte Rahmenbedingungen und nächste Überprüfungen werden festgehalten.
Möglicher LiefergegenstandPrüfergebnisse und Plan zur Weiterentwicklung
Ihr Einstieg
Security- & Compliance-Erstbewertung
Ein strukturierter Einstieg für Unternehmen, die ihren Handlungsbedarf einordnen möchten. Wir legen gemeinsam fest, welche Prozesse, Systeme und Unterlagen betrachtet werden. Prüfumfang, Mitwirkung und Aufwand werden vorab vereinbart.
- Übersicht zur betrachteten Ausgangslage und wesentlichen Lücken
- Nachvollziehbar priorisierte Handlungsfelder
- Empfehlung für nächste Schritte und benötigte Fachbeteiligung
Software, wenn sie zum Bedarf passt
Werkzeuge für Ihre Abläufe.
Eigene Anwendungen können die Umsetzung ergänzen. Entscheidend sind Ihre Anforderungen und die tatsächlichen Schnittstellen – auch andere geeignete Technologien kommen infrage.
 Auf Anfrage
Security & ComplianceMCP-fähig
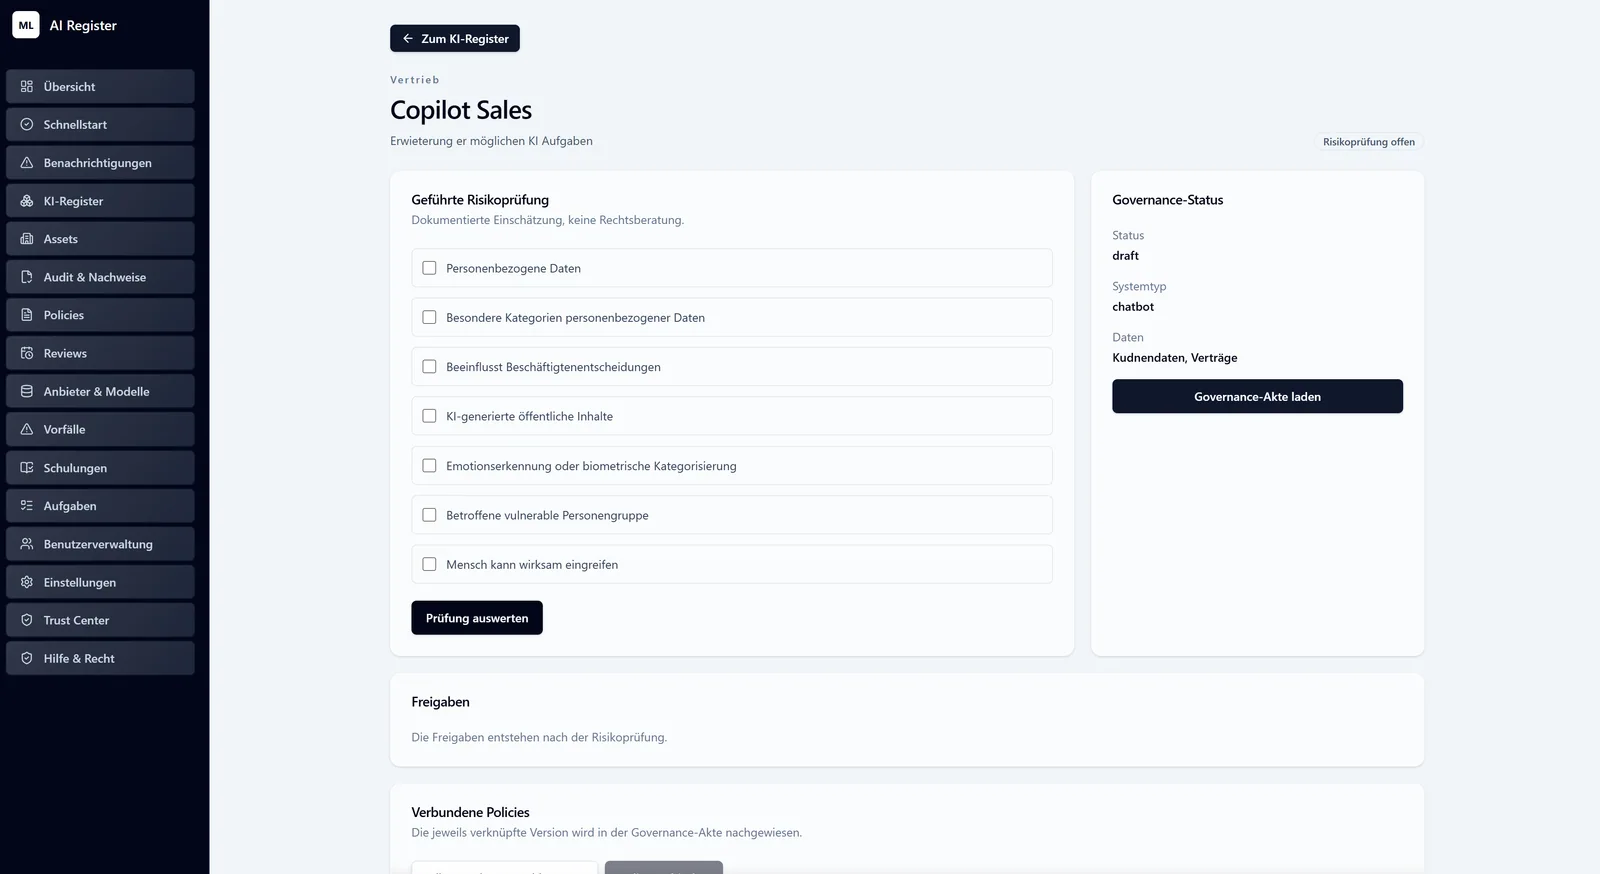
NALVRA GOVERN
KI-Inventar und Governance für einen strukturierten Überblick.
Produkt ansehen Externe Website · neuer Tab Auf Anfrage
Security & ComplianceMCP-fähig
NALVRA ERASE
Werkzeuge für Datenlöschung und dokumentierte Löschprozesse.
Produkt ansehen Externe Website · neuer Tab Auf Anfrage
Security & ComplianceMCP-fähig
NALVRA SCAN
Prüfwerkzeuge und strukturierte Befunde für Webanwendungen.
Produkt ansehen Externe Website · neuer TabZusammenhänge sehenDer nächste Blick
Der nächste Blick
kann sich lohnen.
Fragen vor dem ersten Schritt
Gut zu wissen. Klar beantwortet.
Ist ein KI-Projekt Voraussetzung?
Nein. Informationssicherheit und Compliance sind eigenständige Beratungsfelder.
Erhalten wir eine ISO-Zertifizierung?
NALVRA unterstützt bei Vorbereitung, Strukturen und Umsetzung. Eine Zertifizierung erfolgt durch eine zuständige unabhängige Stelle.
Können wir mit einem einzelnen Sicherheitsbereich beginnen?
Ja. Ein klar abgegrenzter Bereich, beispielsweise Berechtigungen, KI-Nutzung oder Wiederherstellungsplanung, kann ein geeigneter Einstieg sein. Abhängigkeiten zu anderen Prozessen und die Grenzen der Bewertung werden ausdrücklich festgehalten.
Werden unsere internen Teams und Dienstleister einbezogen?
Die Zusammenarbeit mit vorhandenen Verantwortlichen ist zentral. Maßnahmen müssen technisch umsetzbar und im Betrieb pflegbar sein. Zugriff, Rollen und Mitwirkung werden zu Beginn abgestimmt; vertrauliche Informationen werden nur im vereinbarten Rahmen verarbeitet.
Ihr Vorhaben. Unser nächstes Gespräch.
Ein guter nächster Schritt beginnt mit Klarheit.
Beschreiben Sie Ihre Ausgangslage. Wir besprechen Ziele, technische Voraussetzungen und einen passenden Einstieg.